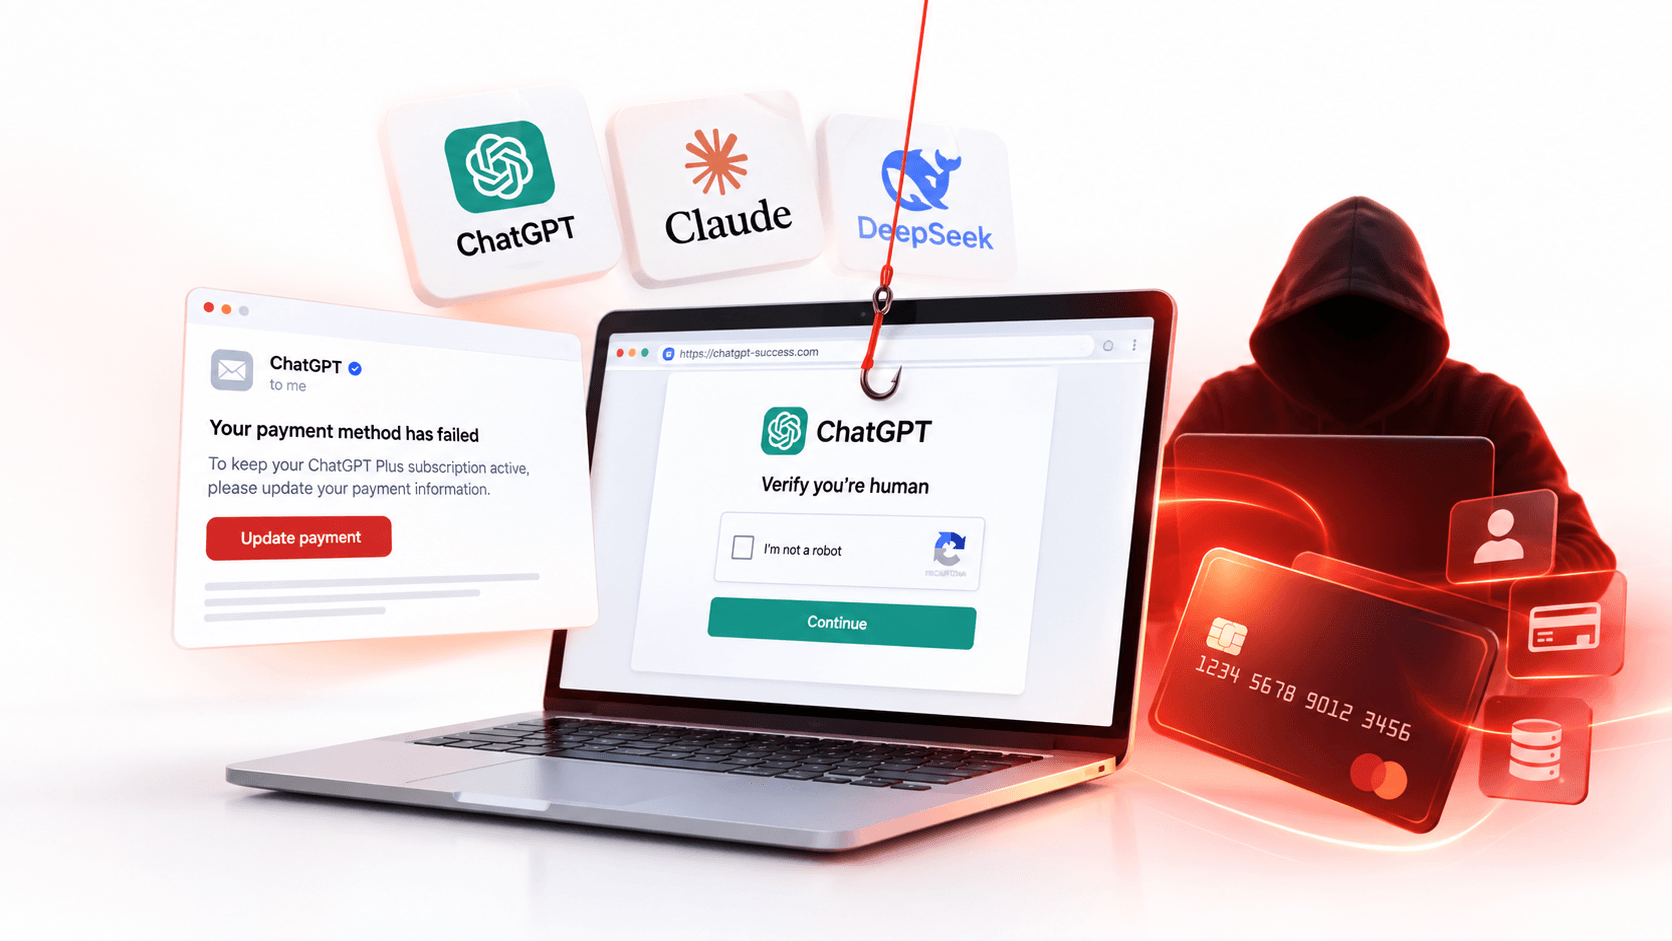
Các nền tảng trí tuệ nhân tạo như ChatGPT, Claude và DeepSeek đang trở thành mục tiêu mạo danh yêu thích trong các chiến dịch phishing. Trong làn sóng mới nhất, đối tượng bị giả mạo không còn là ngân hàng hay sàn thương mại điện tử quen thuộc, mà chính là các thương hiệu AI đang tạo tiếng vang lớn: ChatGPT của OpenAI, Claude của Anthropic và DeepSeek.
Cần khẳng định rõ, đây không phải sự cố các nền tảng AI bị xâm nhập hệ thống. OpenAI, Anthropic và DeepSeek không hề bị hacker chiếm quyền kiểm soát. Kẻ tấn công chỉ đơn giản là dựng lên giao diện, tên miền và logo giống thật để đánh lừa cảm giác tin tưởng của người dùng, một kỹ thuật thường được gọi là brand impersonation phishing.
Lý do các thương hiệu AI trở thành mồi nhử hấp dẫn không khó lý giải. Sức nóng truyền thông xoay quanh AI khiến bất kỳ thông báo nào liên quan đến ChatGPT, Claude hay DeepSeek đều dễ thu hút sự chú ý, trong khi tâm lý sợ bỏ lỡ trải nghiệm công nghệ mới khiến người dùng dễ hành động vội vàng hơn bình thường. Trên thực tế, khoảng trống giữa tốc độ phổ biến của một công nghệ và tốc độ nhận thức bảo mật của người dùng luôn là nơi tội phạm mạng khai thác đầu tiên, và AI hiện đang đứng đúng vào khoảng trống đó. Bối cảnh này cũng không phải hiện tượng đơn lẻ, theo báo cáo Phishing Activity Trends của Anti-Phishing Working Group (APWG), tổ chức phi lợi nhuận chuyên theo dõi các xu hướng tấn công phishing toàn cầu, số lượng thương hiệu bị nhắm mục tiêu trong các chiến dịch phishing tiếp tục tăng đều qua từng quý, cho thấy tội phạm mạng ngày càng đa dạng hóa mục tiêu mạo danh thay vì chỉ tập trung vào một số thương hiệu cố định.
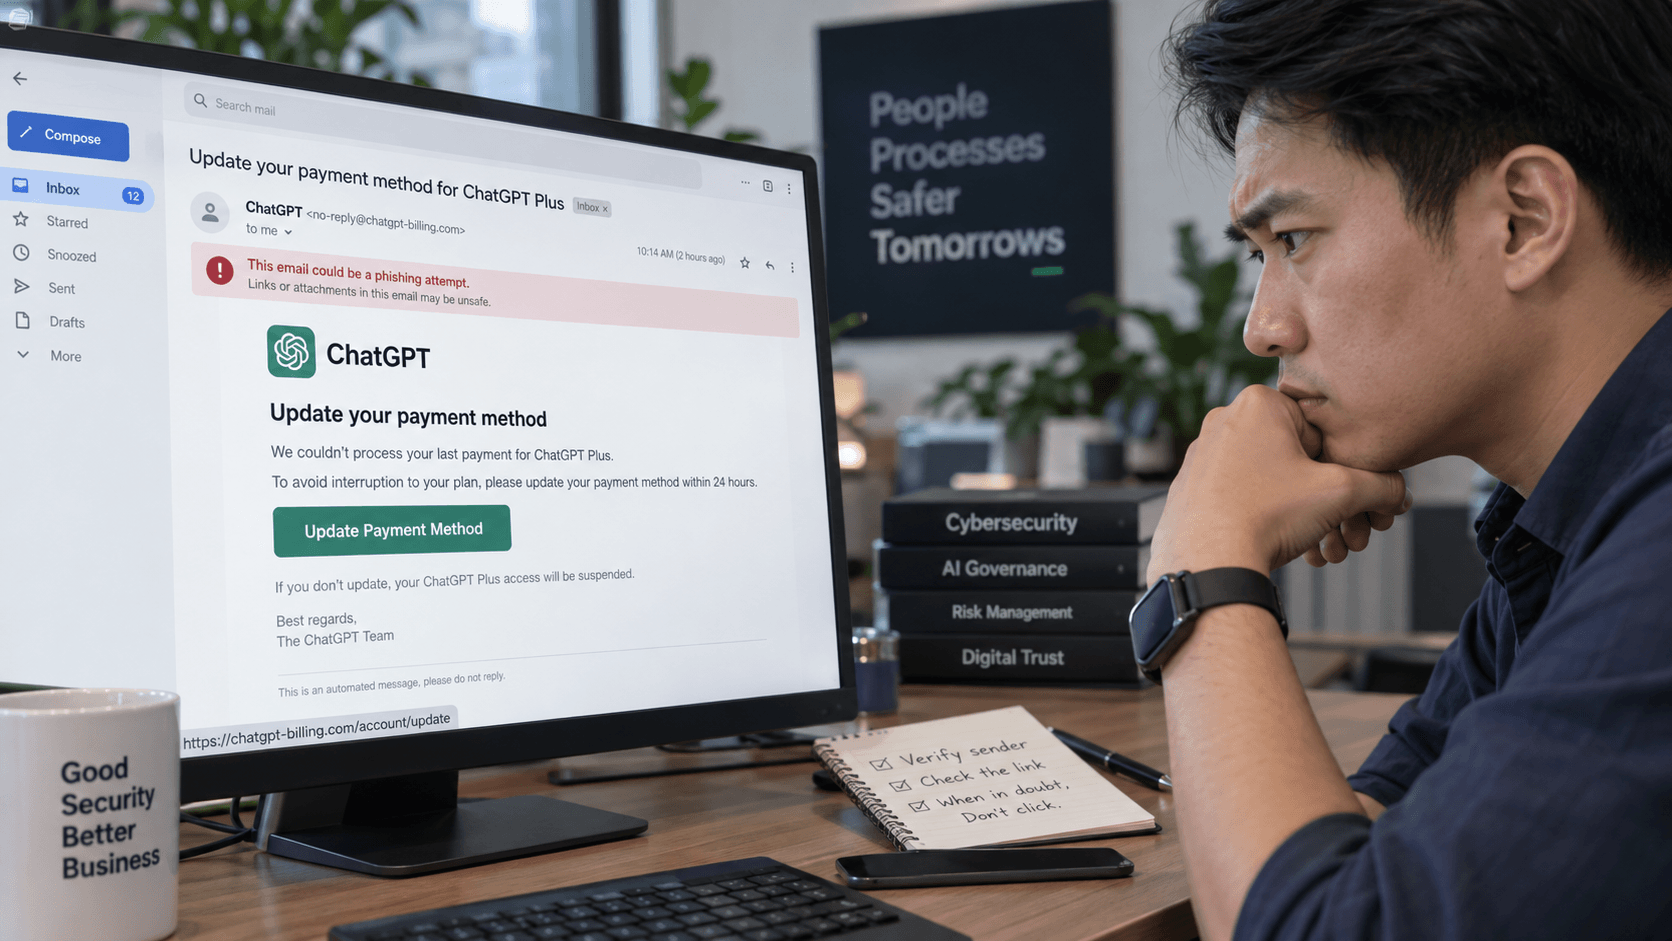
Chiến dịch đầu tiên được Microsoft ghi nhận vào tháng 5 năm 2026 nhắm vào người dùng ChatGPT Plus. Hàng chục nghìn email được gửi đi với nội dung thông báo phương thức thanh toán gặp sự cố, yêu cầu người dùng cập nhật lại thông tin thẻ để tránh bị gián đoạn dịch vụ. Đối tượng bị nhắm đến tập trung tại Nam Phi, Thụy Sĩ và Áo.
Về mặt kỹ thuật, email dẫn người dùng qua một chuỗi redirect nhiều lớp, đi qua các tên miền hợp pháp nhưng đã bị chiếm quyền hoặc lạm dụng để né tránh bộ lọc email truyền thống. Trước khi đến trang thu thập thông tin thật sự, người dùng còn được yêu cầu vượt qua một bước CAPTCHA giả, chi tiết nhỏ này lại chính là yếu tố khiến nạn nhân tin rằng trang web đủ an toàn để nhập thông tin cá nhân.
Tóm lại, chiến dịch này có ba đặc điểm dễ nhận diện:
Điểm đáng chú ý ở chiến dịch này là kẻ tấn công không cần xâm nhập được hệ thống của OpenAI, chỉ cần dựng một giao diện đủ giống thật là đã đủ để đánh lừa phần lớn nạn nhân. Điều này cho thấy phishing hiện đại thắng thế nhờ tâm lý học nhiều hơn là năng lực kỹ thuật thuần túy, và kỹ thuật giả mạo tên miền dạng này còn được gọi là email spoofing, một hình thức phổ biến trong các chiến dịch lừa đảo quy mô lớn.
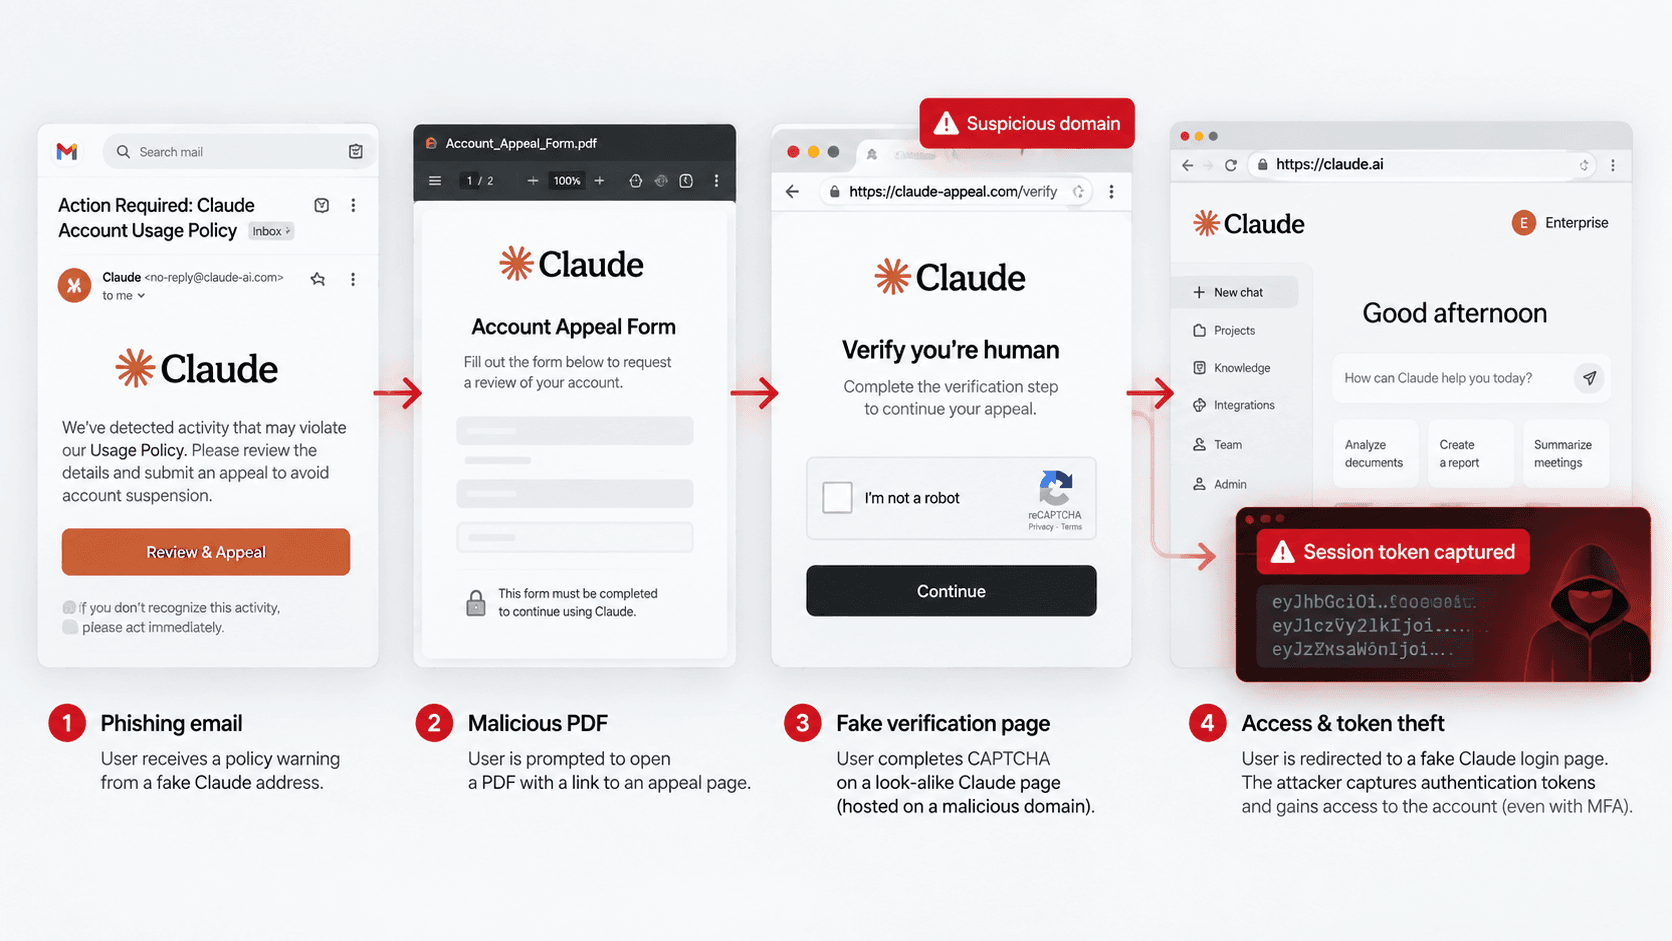
Khác với chiến dịch giả mạo ChatGPT nhắm vào người dùng cá nhân, chiến dịch giả mạo Claude được Microsoft phát hiện vào tháng 4 năm 2026 lại nhắm thẳng vào tài khoản doanh nghiệp. Email giả danh Anthropic với lý do tài khoản vi phạm chính sách sử dụng, kèm theo file PDF đính kèm tạo cảm giác cấp bách buộc người nhận phải hành động ngay.
Chuỗi tấn công của chiến dịch này diễn ra theo trình tự:
Vì token này chính là thứ duy trì phiên đăng nhập đã xác thực, kẻ tấn công có thể vượt qua cả lớp bảo vệ xác thực đa yếu tố (MFA) mà không cần biết mật khẩu gốc. Nhóm ngành bị nhắm đến chủ yếu là IT và tài chính tại Mỹ, Anh và Ấn Độ.
Theo Verizon Data Breach Investigations Report (DBIR), báo cáo thường niên uy tín về các vụ vi phạm dữ liệu toàn cầu, kỹ thuật đánh cắp token phiên đăng nhập đang ngày càng phổ biến chính vì khả năng vượt qua các lớp xác thực bổ sung mà nhiều tổ chức vẫn coi là biện pháp phòng thủ đủ mạnh. Việc AiTM nhắm thẳng vào nhóm ngành IT và tài chính, vốn được xem là có nhận thức bảo mật cao hơn mặt bằng chung, cho thấy sự cảnh giác cá nhân đơn thuần là chưa đủ nếu thiếu thêm một lớp bảo vệ kỹ thuật ở tầng hạ tầng, đây cũng là lý do nhiều chiến dịch dạng này thường được xếp vào nhóm spear phishing do tính nhắm mục tiêu cụ thể.
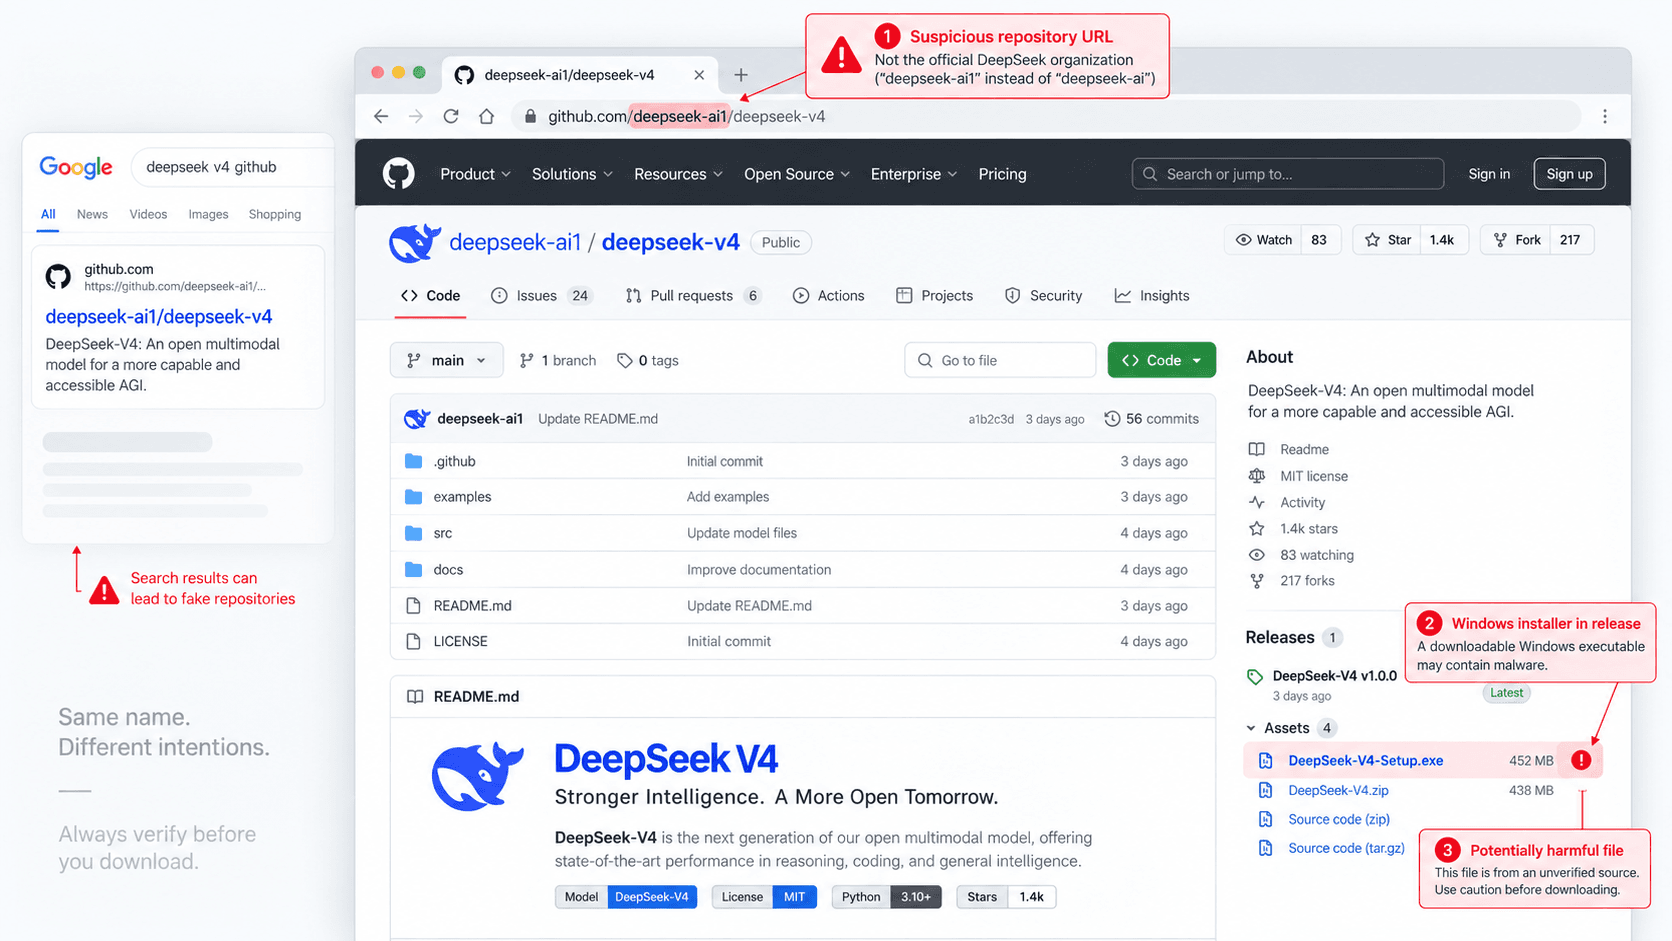
Chiến dịch thứ ba xảy ra ngay khi DeepSeek công bố phiên bản V4. Chỉ trong vòng 45 phút sau thông báo ra mắt, kẻ tấn công đã dựng xong một repository GitHub giả mạo, gắn logo chính thức và cả các số liệu benchmark có thật để tạo cảm giác uy tín tuyệt đối.
Không dừng lại ở việc dựng trang giả, nhóm tấn công còn áp dụng thủ đoạn tối ưu công cụ tìm kiếm để repository giả xuất hiện ở vị trí cao trên Google, Bing và thậm chí cả các công cụ tìm kiếm tích hợp AI. Người dùng tin tưởng tải về file cài đặt tưởng chừng chính thức, nhưng thực chất đang cài vào máy một loại malware có tên Vidar Stealer, chuyên đánh cắp thông tin đăng nhập, cookie phiên và dữ liệu nhạy cảm khác lưu trên trình duyệt.
Đáng chú ý, đây không phải chiến dịch đơn lẻ mà nằm trong một hệ sinh thái mạo danh AI xoay vòng, bao gồm:
Tất cả đều dùng chung hạ tầng phát tán mã độc. Tốc độ dựng chiến dịch trong chưa đầy một giờ đồng hồ cho thấy các biện pháp phòng thủ thủ công, vốn chỉ phản ứng sau khi phát hiện sự cố, gần như luôn đi sau một bước so với tốc độ tội phạm mạng, đòi hỏi doanh nghiệp cần chuyển sang cơ chế phát hiện chủ động thay vì bị động.
Dù nhắm vào ba thương hiệu khác nhau với mục tiêu khác nhau, ba chiến dịch trên đều chia sẻ một số đặc điểm kỹ thuật lặp lại có thể giúp người dùng nhận diện sớm.
| Yếu tố | ChatGPT | Claude | DeepSeek |
| Hình thức mồi nhử | Email thanh toán | Email cảnh báo vi phạm chính sách | Repository GitHub giả |
| Kỹ thuật chính | Redirect chain, CAPTCHA giả | AiTM đánh cắp token | Mã độc đánh cắp thông tin |
| Mục tiêu đánh cắp | Thông tin thẻ tín dụng | Token xác thực tài khoản | Thông tin đăng nhập, cookie |
| Đối tượng nhắm đến | Người dùng cá nhân | Doanh nghiệp IT, tài chính | Nhà phát triển, người dùng kỹ thuật |
Nhìn vào bảng so sánh trên, bốn dấu hiệu chung dễ nhận thấy nhất bao gồm:
Theo dữ liệu được APWG và Verizon DBIR công bố, thời gian trung bình người dùng nhấp vào một liên kết phishing thường ngắn hơn đáng kể so với thời gian họ nhận ra và báo cáo lại sự cố. Điều này cho thấy vấn đề cốt lõi không nằm ở việc người dùng không biết các dấu hiệu cảnh báo, mà nằm ở tốc độ ra quyết định trong vài giây quá nhanh so với thời gian cần thiết để nhận ra điều bất thường, một bài toán về thiết kế cơ chế cảnh báo nhiều hơn là chỉ đơn thuần đào tạo nhận thức.
Với doanh nghiệp, hậu quả của các chiến dịch giả mạo AI không dừng lại ở một nhân viên bị lừa nhập sai thông tin, mà có thể lan rộng thành nhiều lớp thiệt hại khác nhau.
Theo Internet Crime Report 2025 của FBI IC3, thiệt hại do lừa đảo qua email doanh nghiệp (BEC) đã vượt mốc 3 tỷ USD trong năm 2025, tiếp tục tăng so với năm trước. Đáng chú ý, đây cũng là năm đầu tiên báo cáo này ghi nhận riêng nhóm khiếu nại liên quan đến AI với thiệt hại lên tới hàng trăm triệu USD, cho thấy các chiến dịch lừa đảo có yếu tố AI, bao gồm cả hình thức giả mạo thương hiệu AI như đã phân tích ở trên, đang trở thành một hạng mục thiệt hại tài chính đáng kể chứ không còn là rủi ro lý thuyết.
Khi tài khoản doanh nghiệp bị chiếm quyền qua kỹ thuật AiTM như trong case Claude đã nêu, nhân viên có thể mất quyền truy cập ngay lập tức vào công cụ AI đang phục vụ công việc hàng ngày. Với những đội ngũ đã tích hợp AI sâu vào quy trình làm việc, việc gián đoạn dù chỉ vài giờ cũng đủ ảnh hưởng đến tiến độ dự án và năng suất chung.
Một token xác thực bị đánh cắp không chỉ dừng lại ở tài khoản AI bị xâm phạm. Nếu tài khoản đó dùng chung hoặc liên kết với các hệ thống nội bộ khác, kẻ tấn công hoàn toàn có thể lợi dụng làm bàn đạp để di chuyển sâu hơn vào hạ tầng doanh nghiệp, biến một sự cố tưởng chừng nhỏ thành một cuộc xâm nhập quy mô lớn hơn.
Nếu dữ liệu khách hàng bị lộ trong quá trình này, doanh nghiệp còn phải đối mặt với nghĩa vụ thông báo vi phạm dữ liệu theo Luật Bảo vệ dữ liệu cá nhân cùng các quy định liên quan trong Luật An ninh mạng, bên cạnh nguy cơ mất niềm tin từ khách hàng, đối tác. Trên thực tế, thiệt hại lớn nhất thường không nằm ở khoản tiền bị mất ngay tại thời điểm sự cố, mà nằm ở thời gian gián đoạn vận hành và chi phí khôi phục lòng tin sau đó, những chi phí vốn khó đo đếm ngay nhưng lại kéo dài lâu hơn nhiều.
Việc phòng chống hiệu quả đòi hỏi kết hợp cả hành động ở cấp độ cá nhân lẫn biện pháp kỹ thuật ở cấp độ doanh nghiệp.
Thay vì nhấp trực tiếp vào liên kết được gửi tới, người dùng nên tự mở trình duyệt và gõ địa chỉ chính thức của ChatGPT, Claude hoặc DeepSeek để kiểm tra thông báo tài khoản. Thao tác đơn giản này loại bỏ hoàn toàn nguy cơ bị dẫn qua chuỗi redirect độc hại.
Không có nền tảng AI uy tín nào yêu cầu cập nhật thông tin thẻ tín dụng hoặc xác nhận mật khẩu thông qua một liên kết trong email. Nếu nhận được yêu cầu như vậy, cách an toàn nhất là bỏ qua liên kết và đăng nhập trực tiếp vào tài khoản qua trang chủ chính thức để kiểm tra.
Xác thực hai lớp (2FA) giúp giảm thiểu rủi ro dù mật khẩu đã bị lộ, tuy vẫn không hoàn toàn miễn nhiễm trước kỹ thuật AiTM. Khi nhận được cảnh báo mang tính khẩn cấp như tài khoản bị khóa hay vi phạm chính sách, người dùng nên xác minh trực tiếp qua kênh hỗ trợ chính thức thay vì hành động ngay theo hướng dẫn trong email.
Tuyệt đối tránh tải công cụ AI từ đường link quảng cáo, bài đăng mạng xã hội không rõ nguồn gốc hoặc repository GitHub không thuộc tổ chức phát triển chính thức, ngay cả khi giao diện và số liệu benchmark trông có vẻ đáng tin cậy.
Ba giao thức SPF, DKIM và DMARC giúp xác minh email gửi đi thực sự xuất phát từ tên miền hợp lệ, từ đó ngăn chặn phần lớn email giả mạo tên miền doanh nghiệp trước khi chúng đến được hộp thư người nhận. Đây cũng là bước kỹ thuật nền tảng mà bất kỳ doanh nghiệp nào cũng nên triển khai trước tiên.
Bên cạnh lớp kỹ thuật, doanh nghiệp cần duy trì giám sát bất thường trong luồng email liên tục và tổ chức đào tạo nhận thức an ninh mạng định kỳ cho nhân viên, đặc biệt cập nhật các hình thức lừa đảo mới liên quan đến thương hiệu AI đang thịnh hành. Biện pháp hiệu quả nhất không phải là yêu cầu nhân viên "cẩn thận hơn" một cách chung chung, mà là giảm thiểu tối đa số tình huống nhân viên phải tự đưa ra quyết định đúng sai chỉ trong vài giây, bằng cách đưa lớp lọc kỹ thuật lên trước ngay từ tầng hạ tầng email.
Khi các chiến dịch phishing giả mạo thương hiệu AI ngày càng tinh vi và khó phát hiện bằng mắt thường hay bộ lọc spam truyền thống, doanh nghiệp cần một lớp phòng thủ chủ động ở tầng hạ tầng email thay vì chỉ trông chờ vào sự cảnh giác của từng nhân viên.
EG-Platform của VNETWORK là nền tảng bảo mật email ứng dụng AI và Machine Learning để bảo vệ toàn diện email hai chiều nhận và gửi. Giải pháp giúp ngăn chặn phishing, social engineering và các cuộc tấn công email có chủ đích. Đặc biệt, EG-Platform là nền tảng bảo mật email đáp ứng 100% bộ tiêu chuẩn ITU-T X.1236 của Liên minh Viễn thông Quốc tế.
EG-Platform vận hành theo mô hình ba lớp bảo vệ:
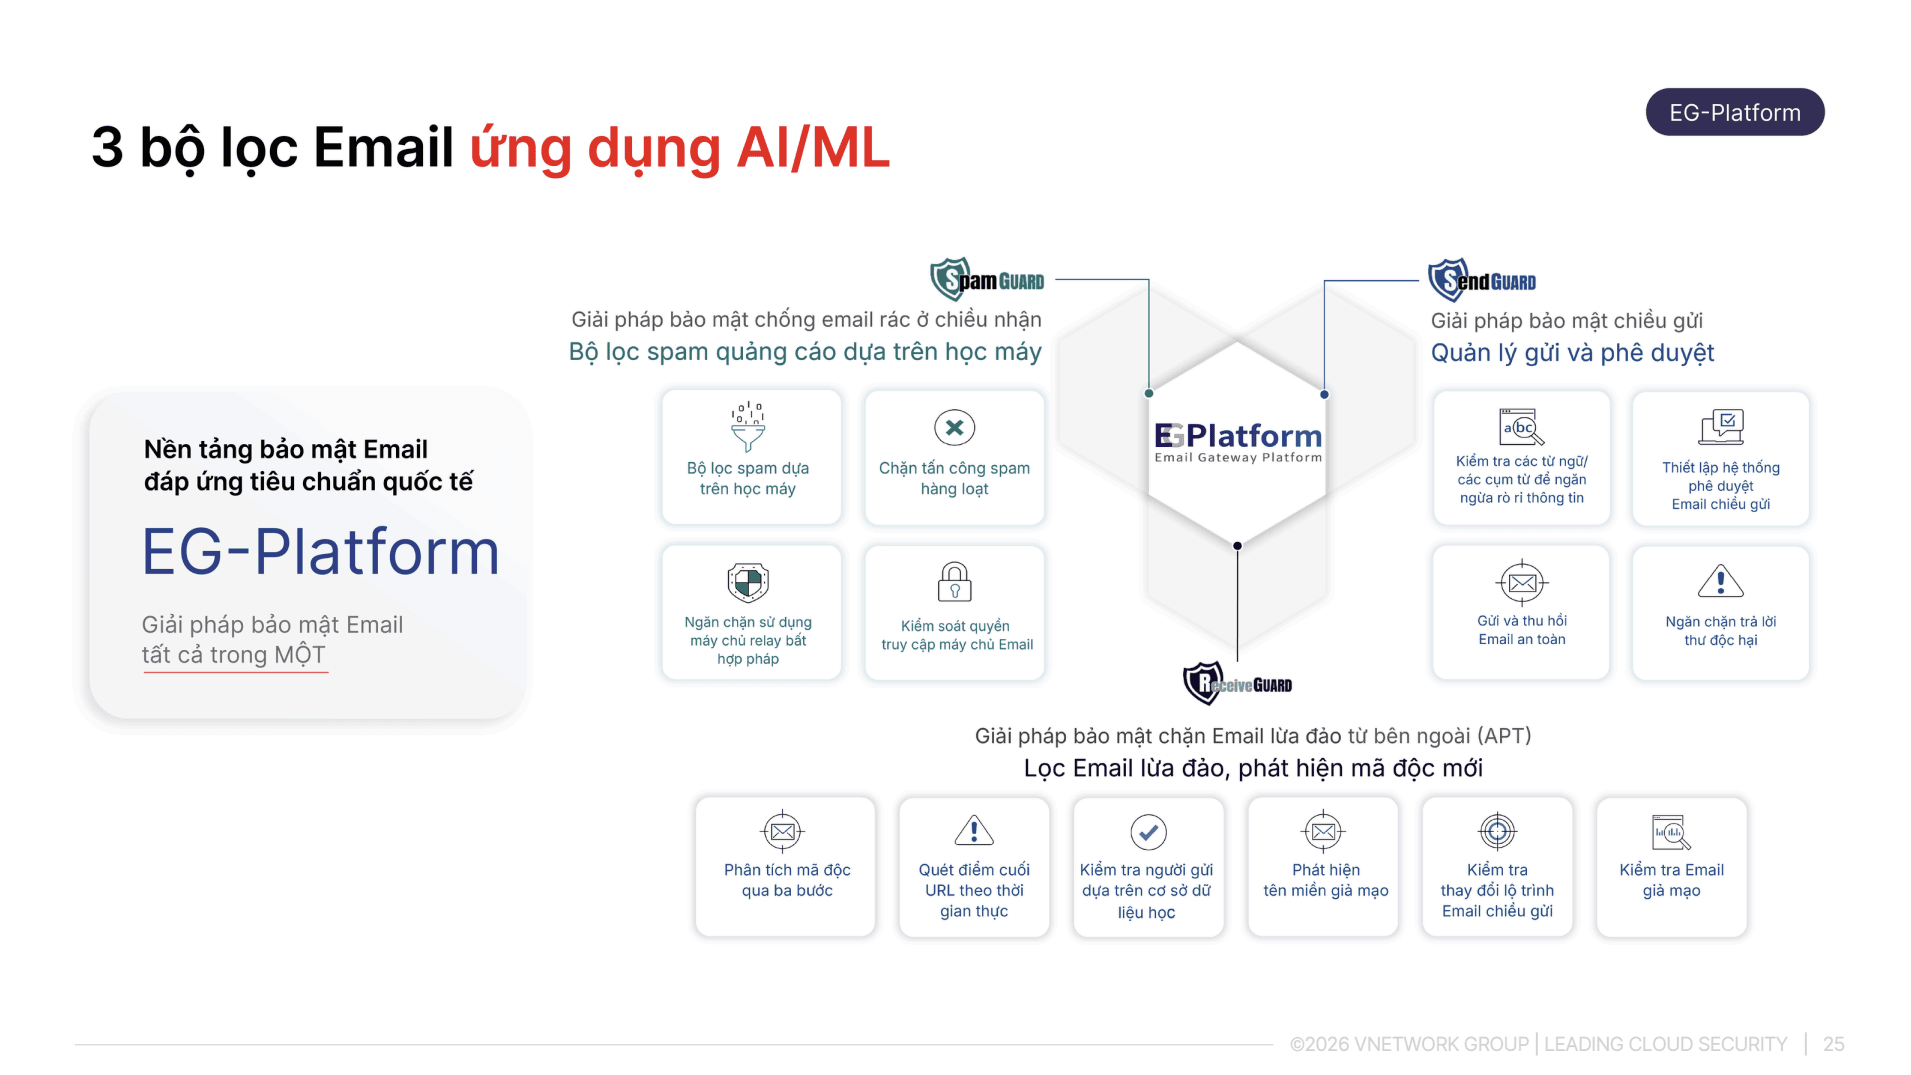
Nhờ mô hình ba lớp này, EG-Platform có khả năng phát hiện sớm các chiến dịch phishing tinh vi trước khi gây thiệt hại, kể cả các dạng redirect chain hay trang đăng nhập giả như đã phân tích ở các chiến dịch giả mạo ChatGPT và Claude nêu trên, đồng thời đáp ứng tiêu chuẩn bảo mật email quốc tế, phù hợp với doanh nghiệp có yêu cầu cao về bảo mật thông tin và tuân thủ quy định.
Thương hiệu AI gần như chắc chắn sẽ tiếp tục là mồi nhử ưa thích của tội phạm mạng trong thời gian tới, đây không phải một xu hướng nhất thời mà là hệ quả tất yếu khi tốc độ phổ biến công nghệ AI vượt xa tốc độ nhận thức bảo mật của phần lớn người dùng. Ba chiến dịch giả mạo ChatGPT, Claude và DeepSeek được phân tích trong bài chỉ là những ví dụ điển hình đã bị phát hiện, và nhiều biến thể tương tự nhắm vào các thương hiệu AI khác nhiều khả năng vẫn đang âm thầm diễn ra.
Với doanh nghiệp, việc chủ động trang bị một lớp bảo mật email đủ mạnh ngay từ tầng hạ tầng là bước đi cần thiết để không phải đặt cược an toàn dữ liệu vào sự cảnh giác tức thời của từng nhân viên. Liên hệ đội ngũ VNETWORK ngay hôm nay để được tư vấn giải pháp EG-Platform phù hợp với quy mô và nhu cầu bảo mật email của doanh nghiệp.
Email chính thức từ các nền tảng AI này không bao giờ yêu cầu cập nhật thông tin thẻ hay xác nhận mật khẩu qua liên kết trong email. Cách an toàn nhất là kiểm tra kỹ tên miền người gửi và luôn đăng nhập trực tiếp qua trang chủ chính thức thay vì nhấp vào link được gửi tới.
Cần đổi mật khẩu ngay lập tức trên tài khoản bị ảnh hưởng và mọi tài khoản dùng chung mật khẩu đó, bật xác thực hai lớp nếu chưa kích hoạt, đồng thời kiểm tra lịch sử đăng nhập và thiết bị đã liên kết để phát hiện dấu hiệu truy cập bất thường.
Phishing truyền thống chỉ đánh cắp mật khẩu, trong khi kỹ thuật Adversary in the Middle đánh cắp trực tiếp token phiên đăng nhập đã xác thực. Điều này cho phép kẻ tấn công duy trì quyền truy cập ngay cả khi tài khoản đã bật xác thực đa yếu tố, vì token đóng vai trò như một phiên đăng nhập hợp lệ.
Bước nền tảng nên triển khai trước tiên là xác thực email qua các giao thức SPF, DKIM và DMARC, vì đây là lớp kỹ thuật giúp chặn phần lớn email giả mạo tên miền doanh nghiệp trước khi chúng tiếp cận được nhân viên.
EG-Platform kết hợp ba lớp Spam Guard, Receive Guard và Send Guard, ứng dụng AI và Machine Learning để chấm điểm rủi ro, kiểm tra chuẩn xác thực tên miền, đồng thời sandbox phân tích URL và tệp đính kèm trước khi email đến tay người dùng, giúp phát hiện sớm các chiến dịch phishing tinh vi giả mạo thương hiệu AI.