Bảo mật hosting là tập hợp các biện pháp bảo vệ hạ tầng máy chủ, website và dữ liệu khỏi truy cập trái phép, mã độc, tấn công mạng và các sự cố gây gián đoạn dịch vụ. Khái niệm này bao gồm cả biện pháp kỹ thuật ở phía nhà cung cấp hosting lẫn thao tác cấu hình mà chủ website cần thực hiện.
Hosting cung cấp môi trường máy chủ và tài nguyên cần thiết để website vận hành, nhưng cách triển khai cụ thể tùy thuộc vào mô hình website đang sử dụng, chẳng hạn shared hosting, VPS hoặc cloud hosting. Vì vậy, phạm vi bảo vệ hosting cần được hiểu theo đúng mô hình triển khai của từng website, thay vì áp dụng chung một khuôn mẫu.
Bảo mật hosting không phải là trách nhiệm của riêng nhà cung cấp dịch vụ. Đây là một phần trong bức tranh bảo mật website và máy chủ nói chung, đòi hỏi sự phối hợp chặt chẽ giữa nhà cung cấp hạ tầng, người quản trị server và chủ website để đạt hiệu quả bảo vệ thực sự.
Nếu chưa chắc website của mình đã có đủ lớp bảo vệ cần thiết, bạn có thể bắt đầu ngay với WAF Free, tường lửa ứng dụng web miễn phí từ VNETWORK, dễ triển khai và không cần đội ngũ bảo mật chuyên trách. Button;Trải nghiệm ngay;https://partner.vnetwork.vn/?utm_source=google&utm_medium=blog&utm_campaign=waf_free&utm_term=baomathosting_dinhnghia;_blank
Bảo mật hosting có thể được hiểu theo hai nhóm trách nhiệm chính, tùy thuộc vào mô hình hosting và phạm vi quản lý.
| Nhóm bảo vệ | Bên chịu trách nhiệm | Bao gồm |
| Nhà cung cấp hosting | Nhà cung cấp dịch vụ | Chống DDoS, firewall mạng, bảo vệ trung tâm dữ liệu, cách ly tài khoản và tài nguyên |
| Quản trị viên website | Người quản trị/chủ website | WAF, SSL/TLS, cập nhật phần mềm, bảo vệ tài khoản, backup và cấu hình máy chủ |
Với shared hosting, nhà cung cấp thường đảm nhiệm phần lớn việc quản lý hạ tầng và máy chủ. Trong khi đó, với VPS hoặc server riêng, người quản trị có nhiều quyền kiểm soát hơn nên cũng phải chủ động thực hiện nhiều biện pháp bảo mật hơn.
Nói cách khác, nhà cung cấp chịu trách nhiệm bảo vệ môi trường hosting mà họ quản lý, còn người quản trị chịu trách nhiệm cấu hình và bảo vệ website, tài khoản và dữ liệu của mình.
Khi một trong hai mắt xích trách nhiệm bị bỏ trống, hosting có thể trở thành điểm yếu khiến website đối mặt với nhiều rủi ro, từ gián đoạn dịch vụ, mất dữ liệu đến mất quyền kiểm soát hệ thống:
Một phần các rủi ro trên xuất phát từ những request độc hại gửi thẳng đến website. WAF Free của VNETWORK giúp lọc các request này bằng tường lửa ứng dụng web miễn phí, thiết lập nhanh và không cần đội ngũ bảo mật chuyên trách.
Bên cạnh các tính năng bảo mật do nhà cung cấp hosting triển khai, người quản trị cần chủ động bảo vệ website thông qua việc cấu hình, cập nhật và kiểm soát các thành phần đang sử dụng. Dưới đây là những biện pháp quan trọng cần duy trì trong quá trình vận hành website.
Không có hệ thống nào an toàn tuyệt đối trước các sự cố phần cứng hay tấn công mã hóa dữ liệu. Do đó, việc duy trì lịch backup tự động cho cả mã nguồn website lẫn cơ sở dữ liệu là yêu cầu bắt buộc. Bản sao lưu cần được lưu trữ tại một vị trí tách biệt hoàn toàn với máy chủ đang vận hành. Quan trọng hơn, đội ngũ quản trị không chỉ dừng lại ở việc tạo bản backup, mà cần định kỳ kiểm tra quy trình phục hồi dữ liệu thực tế nhằm đảm bảo khả năng khôi phục nhanh chóng khi có sự cố xảy ra.
Cấu hình chứng chỉ SSL/TLS trên toàn bộ website giúp mã hóa lưu lượng trao đổi giữa trình duyệt của người dùng và máy chủ. Thiết lập này giảm nguy cơ thông tin đăng nhập, dữ liệu cá nhân hay giao dịch thanh toán bị nghe lén và can thiệp trong quá trình truyền tải. Bên cạnh việc nâng cao uy tín thương hiệu và hỗ trợ thứ hạng SEO, HTTPS là lớp bảo vệ cơ bản nhưng không thể thay thế cho các biện pháp bảo mật chuyên sâu khác như cập nhật mã nguồn hay kiểm soát quyền truy cập.
Kẻ tấn công thường xuyên sử dụng các công cụ tự động để quét và khai thác các lỗ hổng đã được công bố trên những phiên bản phần mềm lỗi thời. Do đó, quản trị viên cần thường xuyên cập nhật hệ điều hành máy chủ, CMS, plugin và theme lên phiên bản mới nhất. Với website sử dụng CMS như WordPress, những thành phần không còn sử dụng phải được gỡ bỏ hoàn toàn thay vì chỉ vô hiệu hóa tạm thời, kết hợp rà soát mã nguồn định kỳ để phát hiện sớm các backdoor độc hại và thu hẹp tối đa bề mặt tấn công.
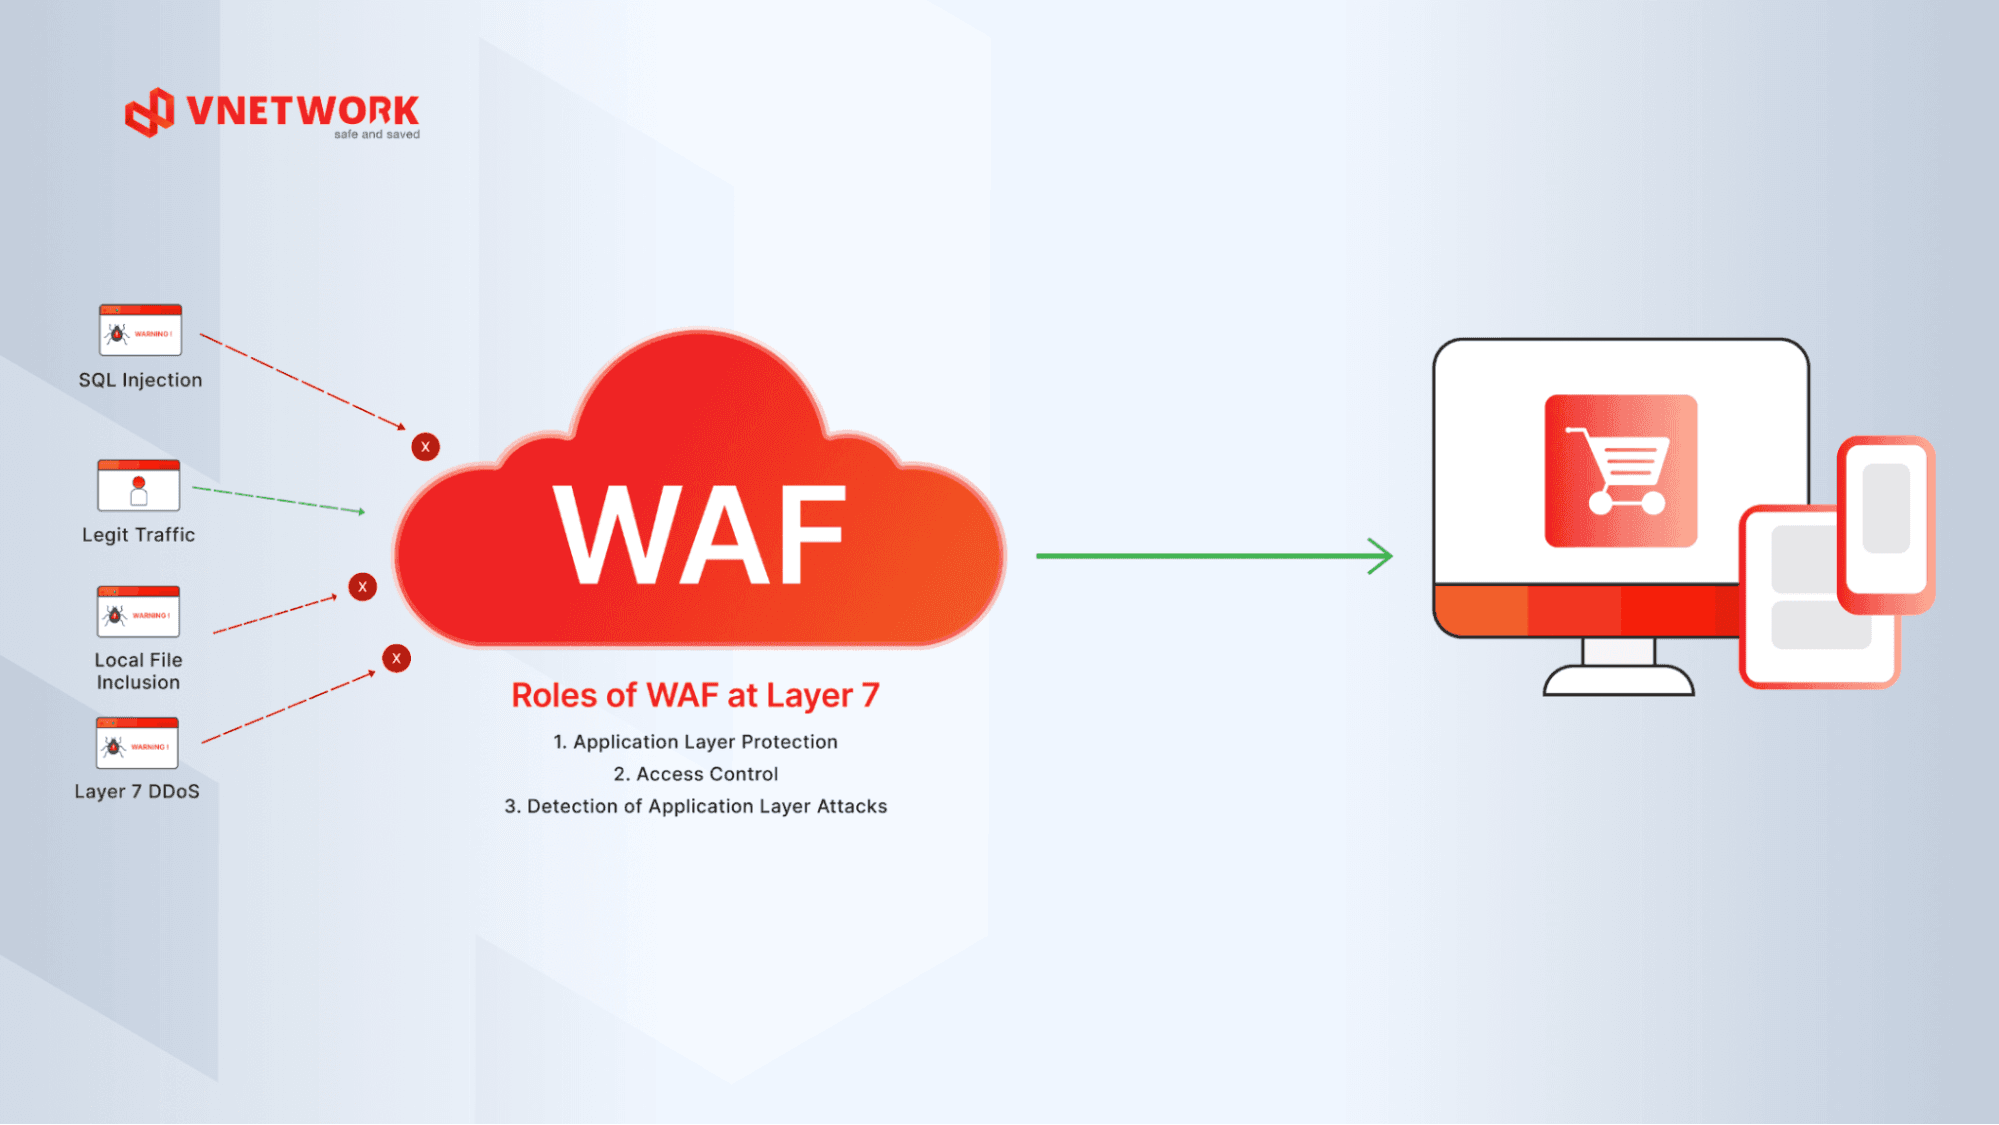
WAF (Web Application Firewall) là lớp phòng vệ thiết yếu hoạt động ở tầng ứng dụng (Layer 7), chịu trách nhiệm giám sát và phân tích toàn bộ lưu lượng HTTP/HTTPS trước khi tiếp cận máy chủ gốc. WAF có khả năng phân tích và lọc các request có dấu hiệu độc hại theo chuẩn OWASP Top 10 , tiêu biểu như SQL Injection, Cross-Site Scripting (XSS) hay các hành vi dò quét lỗ hổng tự động. WAF có thể giúp giảm rủi ro khai thác một số lỗ hổng ở tầng ứng dụng trong thời gian chờ cập nhật bản vá.
Trang bị lá chắn bảo vệ tầng ứng dụng cho website ngay hôm nay với WAF Free từ VNETWORK – thiết lập nhanh chóng chỉ trong vài phút, hoàn toàn miễn phí và không đòi hỏi đội ngũ chuyên trách.
Tài khoản quản trị luôn là mục tiêu hàng đầu của các cuộc tấn công brute force dò mật khẩu. Quản trị viên cần áp dụng chính sách mật khẩu phức tạp, kích hoạt xác thực đa yếu tố (MFA/2FA) và giới hạn số lần đăng nhập sai. Phân quyền người dùng theo nguyên tắc đặc quyền tối thiểu, chỉ cấp quyền hạn đúng với chức năng công việc và tuyệt đối không dùng chung tài khoản. Đối với máy chủ VPS hoặc server riêng, nên hạn chế đăng nhập bằng tài khoản root, ưu tiên sử dụng khóa SSH (SSH key) và giao thức SFTP để truyền tải dữ liệu an toàn.
Nhà cung cấp hosting chịu trách nhiệm bảo vệ hạ tầng và các dịch vụ thuộc phạm vi họ quản lý, nơi quản trị viên khó can thiệp trực tiếp. Năm biện pháp dưới đây là phần việc nhà cung cấp cần triển khai.
Tấn công từ chối dịch vụ phân tán (DDoS) có thể làm tê liệt hệ thống chỉ trong thời gian ngắn do lượng truy cập giả mạo đột biến. Một nhà cung cấp hosting tin cậy cần triển khai sẵn cơ chế Anti-DDoS để tự động phát hiện, lọc bỏ lưu lượng rác và giảm thiểu nguy cơ quá tải máy chủ. Doanh nghiệp cần xác minh rõ năng lực hấp thụ DDoS của nhà cung cấp và kiểm tra tính năng này được kích hoạt mặc định hay chỉ áp dụng cho một số gói dịch vụ nâng cao.
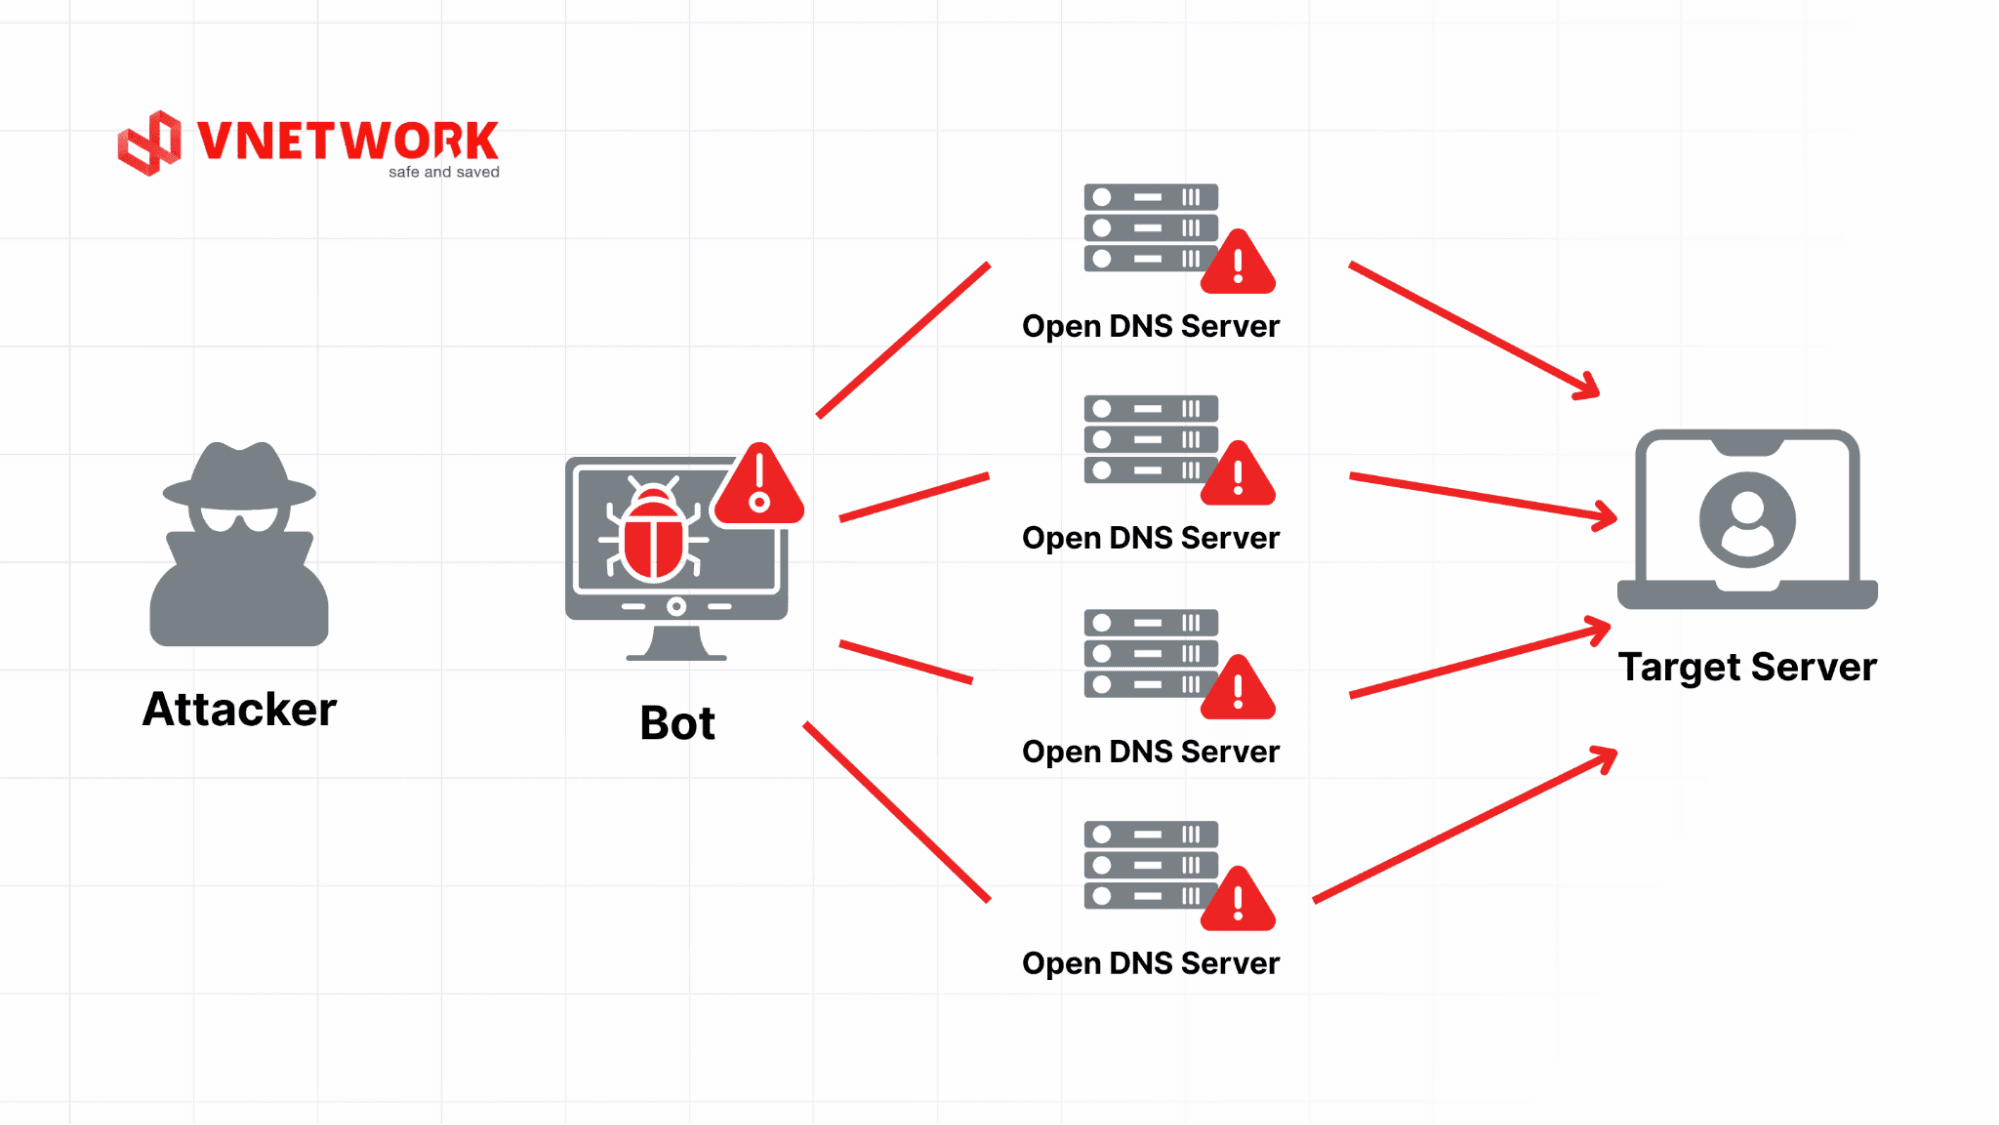
Nhà cung cấp phải vận hành hệ thống tường lửa mạng (Network Firewall) nhằm kiểm soát chặt chẽ các kết nối ra vào cụm máy chủ và ngăn chặn các nguồn traffic đáng ngờ. Đồng thời, toàn bộ hạ tầng phải được giám sát liên tục theo thời gian thực để nhận biết sớm dấu hiệu bất thường. Doanh nghiệp nên ưu tiên những đơn vị có cam kết SLA về thời gian uptime rõ ràng và sở hữu quy trình phản ứng nhanh khi xảy ra sự cố bảo mật.
Hệ thống máy chủ lưu trữ dữ liệu nên được vận hành tại các Data Center đáp ứng các tiêu chuẩn phù hợp về hạ tầng và an toàn thông tin, chẳng hạn như tiêu chuẩn Tier III hoặc chứng nhận ISO 27001. Bên cạnh đó, trung tâm dữ liệu cần có các biện pháp bảo vệ vật lý như kiểm soát ra vào bằng thẻ từ hoặc nhận diện sinh trắc học, camera giám sát 24/7, hệ thống phòng cháy chữa cháy chuyên dụng và nguồn điện dự phòng. Những biện pháp này giúp hạn chế nguy cơ truy cập trái phép vào khu vực máy chủ, bảo vệ thiết bị lưu trữ và duy trì hoạt động ổn định của hệ thống khi xảy ra sự cố về cơ sở hạ tầng.
Trên môi trường Shared Hosting, nhà cung cấp bắt buộc phải có cơ chế phân vùng và cô lập tài nguyên độc lập giữa các tài khoản khách hàng. Điều này đảm bảo rằng trong kịch bản một website trên cùng máy chủ bị xâm nhập hoặc nhiễm mã độc, sự cố sẽ bị khoanh vùng và không gây ảnh hưởng lây nhiễm hay chiếm dụng tài nguyên của các website khác trên cùng hệ thống.
Đơn vị hosting cần có chính sách sao lưu tự động với tần suất rõ ràng (hàng ngày hoặc hàng tuần), dữ liệu backup phải được lưu trữ ở cụm máy chủ tách biệt và quy trình khôi phục phải thực hiện nhanh chóng khi phát sinh sự cố. Bên cạnh đó, thời gian phản hồi và năng lực hỗ trợ kỹ thuật 24/7 từ đội ngũ kỹ sư bảo mật của nhà cung cấp là tiêu chí quan trọng giúp doanh nghiệp giảm thiểu tối đa thời gian gián đoạn dịch vụ.
Nếu đang vận hành website, bạn có thể rà soát nhanh các thiết lập bảo mật hiện tại với checklist dưới đây:
| STT | Hạng mục kiểm tra | Tiêu chuẩn bảo mật cần đạt |
| 1 | Giao thức HTTPS | Chứng chỉ SSL/TLS đang hoạt động và bắt buộc chuyển hướng HTTPS trên toàn bộ website. |
| 2 | Cấu hình SSH | Tắt đăng nhập root trực tiếp, vô hiệu hóa mật khẩu và chỉ cho phép xác thực bằng SSH key. |
| 3 | Quản lý cổng (Port) | Áp dụng chính sách từ chối mặc định (Default Deny), chỉ mở các cổng dịch vụ thực sự cần thiết. |
| 4 | Cập nhật hệ thống | Hệ điều hành, CMS, plugin và theme đều đang vận hành ở phiên bản mới nhất. |
| 5 | Sao lưu dữ liệu (Backup) | Website có lịch sao lưu tự động lưu trữ ngoài máy chủ và đã kiểm tra quy trình khôi phục thực tế. |
| 6 | Cơ chế chống DDoS hạ tầng | Hạ tầng hosting có cơ chế Anti-DDoS tự động giảm thiểu lưu lượng tấn công mạng. |
| 7 | Tường lửa mạng (Network Firewall) | Có tường lửa mạng kiểm soát và chặn lọc các luồng traffic đáng ngờ trước khi chạm đến server. |
| 8 | Tường lửa ứng dụng web (WAF) | Website được trang bị WAF ở tầng ứng dụng để chặn các cuộc tấn công như SQLi, XSS và bot quét lỗ hổng. |
| 9 | Giám sát & Cảnh báo an ninh | Hệ thống kích hoạt cơ chế giám sát liên tục và gửi cảnh báo khi phát hiện hành vi bất thường. |
| 10 | Bảo vệ tài khoản quản trị | Toàn bộ tài khoản quản trị đều sử dụng mật khẩu mạnh và bắt buộc bật xác thực đa yếu tố (MFA). |
Nếu checklist trên cho thấy website chưa có WAF, bạn có thể bổ sung ngay với WAF Free từ VNETWORK để chặn các cuộc tấn công phổ biến ở tầng ứng dụng như SQLi, XSS và bot quét lỗ hổng.
Không phải dịch vụ hosting nào cũng cung cấp cùng một mức độ bảo mật. Khi lựa chọn, doanh nghiệp nên kiểm tra các cơ chế bảo vệ thực tế thay vì chỉ so sánh dung lượng, băng thông hoặc chi phí.
| STT | Tiêu chí bảo mật | Tầm quan trọng đối với hệ thống | Câu hỏi cần kiểm tra với nhà cung cấp |
| 1 | Cơ chế chống DDoS luôn bật | Tấn công DDoS diễn ra bất ngờ và quy mô lớn; cơ chế kích hoạt thủ công (opt-in) thường phản ứng quá chậm, dễ dẫn đến nghẽn mạng và sập server. | Tính năng chống DDoS có được kích hoạt mặc định 24/7 không? Có áp dụng cho toàn bộ các gói dịch vụ hay chỉ gói cao cấp? |
| 2 | Tường lửa mạng | Đóng vai trò là màng lọc đầu tiên tại biên mạng (network edge), chặn lưu lượng độc hại trước khi chạm đến hệ điều hành và VPS. | Tường lửa có sẵn và cho phép người dùng tự cấu hình quy tắc (rule) không, hay hoàn toàn phụ thuộc vào kỹ thuật nhà mạng? |
| 3 | Quyền quản trị và khả năng cấu hình | Cho phép quản trị viên chủ động áp dụng các tiêu chuẩn bảo mật hệ thống (SSH hardening, đóng port, thiết lập rule tường lửa riêng). | Gói dịch vụ có cung cấp quyền quản trị phù hợp để doanh nghiệp chủ động cấu hình các chính sách bảo mật cần thiết không? |
| 4 | Cơ chế cô lập tài nguyên (Hypervisor/Resource Isolation) | Ngăn chặn việc một tài khoản bị xâm nhập có thể đọc dữ liệu hoặc chiếm dụng tài nguyên của các website khác trên cùng hạ tầng vật lý. | Nhà cung cấp sử dụng công nghệ ảo hóa nào (như KVM) để tăng cường khả năng cách ly tài nguyên và dữ liệu giữa các tenant? |
| 5 | Tiêu chuẩn và chứng nhận của trung tâm dữ liệu | Cho thấy trung tâm dữ liệu được xây dựng và vận hành theo các yêu cầu về khả năng dự phòng, tính sẵn sàng và hạ tầng phù hợp với cấp độ tiêu chuẩn được công bố. | Nhà cung cấp có chứng nhận an toàn thông tin (như ISO 27001) hoặc công bố kiểm toán Data Center định kỳ không? |
| 6 | Chính sách sao lưu độc lập (Backup & Recovery) | Điểm tựa then chốt để khôi phục hoạt động khi gặp sự cố ransomware, mã độc hoặc lỗi thao tác của người quản trị. | Tần suất backup là bao lâu? Dữ liệu backup có được lưu tách biệt (off-server/Object Storage) không và mất bao lâu để khôi phục? |
| 7 | Đội ngũ chuyên trách và năng lực ứng cứu sự cố (24/7 Support & SLA) | Đảm bảo website nhận được hỗ trợ kỹ thuật tức thời từ các kỹ sư an ninh mạng khi phát sinh cuộc tấn công hoặc gián đoạn dịch vụ. | Nhà cung cấp có cam kết SLA về thời gian uptime rõ ràng không? Đội ngũ hỗ trợ sự cố bảo mật có sẵn sàng phản hồi 24/7/365 không? |
| 8 | Khả năng tự chủ cấu hình và quản trị hệ thống | Cho phép doanh nghiệp nắm toàn quyền kiểm soát cấu hình phần mềm, tùy biến môi trường vận hành và chủ động áp dụng các tiêu chuẩn an ninh riêng mà không bị giới hạn bởi thiết lập mặc định của nhà cung cấp | Gói dịch vụ có hỗ trợ cơ chế tự quản lý (unmanaged) để đội ngũ kỹ thuật có thể tự do cài đặt, cấu hình chính sách bảo mật và cập nhật toàn bộ hệ thống hay không? |
Không nên đánh giá độ an toàn của hosting chỉ dựa trên một tính năng riêng lẻ. SSL, backup hay firewall đều là những lớp bảo vệ quan trọng, nhưng hiệu quả tổng thể phụ thuộc vào cách các lớp này được triển khai, giám sát và phối hợp với cấu hình website. Với VPS hoặc server riêng, cần đồng thời xác định rõ phần việc nào do nhà cung cấp đảm nhiệm và phần nào thuộc trách nhiệm của người quản trị.
Nếu website đang hoạt động trên Internet, lưu lượng truy cập không chỉ đến từ khách hàng thông thường mà còn tiềm ẩn nhiều request tự động nhằm quét lỗ hổng và tấn công khai thác dữ liệu. Vì vậy, bên cạnh các biện pháp bảo mật hosting đã đề cập ở trên, triển khai Web Application Firewall (WAF) là lớp phòng vệ cần thiết để kiểm soát và thanh lọc toàn bộ lưu lượng truy cập trước khi chạm tới hệ thống.
WAF Free là giải pháp tường lửa ứng dụng web miễn phí do VNETWORK phát triển, mang đến cho doanh nghiệp và quản trị viên website những lợi ích bảo mật thiết thực:
Bổ sung tường lửa ứng dụng web cho website ngay hôm nay với WAF Free, giải pháp miễn phí từ VNETWORK, không cần hạ tầng phức tạp hay đội ngũ bảo mật chuyên trách
Bảo mật hosting không phải là một giải pháp đơn lẻ hay thiết lập một lần rồi bỏ ngỏ, mà là quy trình phòng thủ liên tục dựa trên sự phối hợp giữa hai nhóm trách nhiệm: hạ tầng của nhà cung cấp và quản trị từ phía người dùng. Nhà cung cấp đảm bảo môi trường máy chủ và mạng an toàn, trong khi quản trị viên cần chủ động cấu hình, cập nhật và kiểm soát chặt chẽ các luồng dữ liệu của website.Hiệu quả bảo mật thực sự phụ thuộc vào việc các biện pháp bảo vệ ở cả hai phía được triển khai và phối hợp đồng bộ.
Nhằm hoàn thiện chiến lược bảo vệ đa lớp mà không làm phát sinh chi phí hay đòi hỏi kỹ thuật phức tạp, WAF Free từ VNETWORK là bước đệm tối ưu để website kích hoạt ngay lá chắn an ninh ở tầng ứng dụng (Layer 7). Liên hệ ngay với đội ngũ chuyên gia VNETWORK để được tư vấn và xây dựng phương án bảo mật phù hợp nhất cho hệ thống của bạn.
Mức độ bảo mật tích hợp sẵn phụ thuộc vào nhà cung cấp và gói dịch vụ đang sử dụng. Một số hosting có sẵn firewall, chống DDoS, quét mã độc hoặc backup, trong khi phạm vi và chất lượng của các tính năng này có thể khác nhau đáng kể giữa các nhà cung cấp.
Không có loại hosting nào an toàn tuyệt đối, mức độ an toàn phụ thuộc vào tính năng bảo mật của nhà cung cấp và cách người quản trị vận hành website. Shared hosting cho ít quyền kiểm soát hơn nhưng phần lớn được nhà cung cấp quản lý sẵn, trong khi VPS và server riêng cho nhiều quyền kiểm soát hơn nhưng cũng đòi hỏi người quản trị tự cấu hình đúng. VPS không tự động an toàn hơn shared hosting nếu bị cấu hình sai.
Trên shared hosting, nhà cung cấp chịu trách nhiệm chính cho việc cách ly tài khoản và bảo mật hạ tầng dùng chung, người dùng có ít quyền can thiệp vào cấu hình server. Với VPS, người quản trị có quyền truy cập sâu hơn vào hệ điều hành nên phải tự chịu trách nhiệm nhiều hơn cho các biện pháp như cấu hình firewall phần mềm, cập nhật bản vá và quản lý SSH.
SSL là một phần của bảo mật hosting nhưng không phải là toàn bộ. Chứng chỉ SSL chỉ mã hóa dữ liệu truyền giữa người dùng và website, trong khi bảo mật hosting còn bao gồm nhiều lớp khác như chống DDoS, tường lửa mạng, backup dữ liệu và kiểm soát truy cập ở cả hạ tầng lẫn ứng dụng.
WAF không thay thế bảo mật hosting mà đóng vai trò bổ sung cho lớp ứng dụng web. Trong khi bảo mật hosting tập trung bảo vệ hạ tầng, server và dữ liệu, WAF giám sát và lọc traffic ở tầng ứng dụng để chặn các cuộc tấn công như SQL injection hay XSS trước khi chúng chạm đến website. WAF cũng không thay thế việc cập nhật CMS và plugin, quản lý tài khoản, backup hoặc hardening server, những biện pháp này vẫn cần được duy trì song song.